

Microsegmentação na prática: o que uma recuperação de ransomware ensina sobre movimento lateral
Por Erick Schettini Dias Contexto: ransomware e movimento lateral Participei da recuperação de um ambiente corporativo atingido por ransomware. A investigação inicial apontou o e-mail como porta de entrada, um dos vetores mais comuns nesse tipo de ataque. Neste relato, a microsegmentação é analisada como uma medida prática para limitar o movimento lateral do ransomware e […]
Identidade digital, proteção e custódia de credenciais: os novos pilares da confiança digital
Por Jefferson Santana Uma credencial válida nem sempre representa um acesso seguro. E esse é um dos principais desafios da cibersegurança moderna. Durante muito tempo, as estratégias de proteção corporativa concentraram esforços em impedir acessos não autorizados por meio de firewalls, controles de rede e mecanismos tradicionais de autenticação. Entretanto, a transformação digital, a adoção […]
Além do código: os desafios reais de desenvolver com agentes de IA
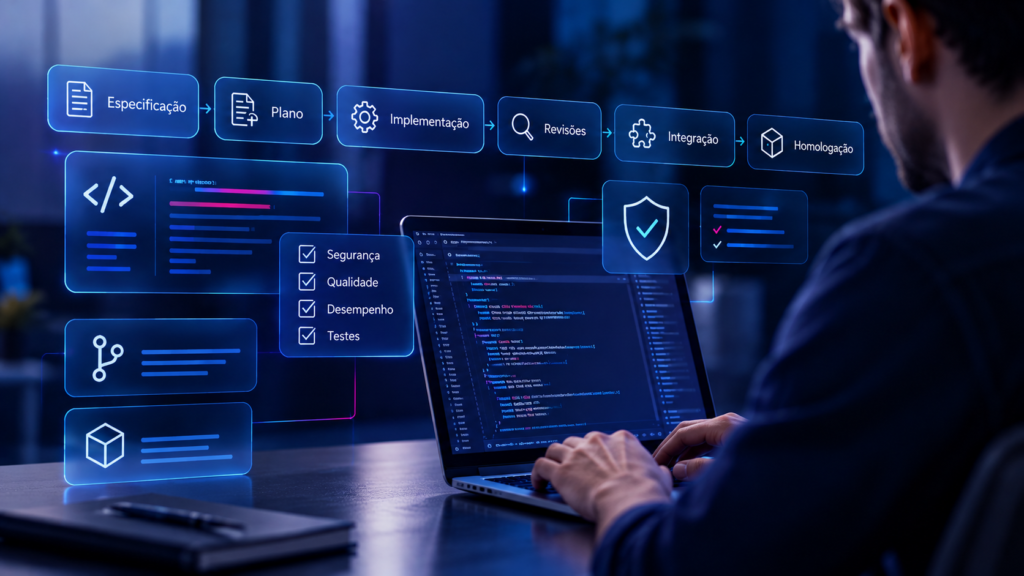
por Danilo Silva Contexto Começamos pelo uso mais simples possível: pedir um trecho de código à IA, ler o que voltava e corrigir à mão o que não servia. Aprendemos com os erros e os acertos, o que nos permitiu evoluir as regras de funcionamento dos agentes e dos workflows. Assim, o processo amadureceu aos […]
Exposure Management: sua empresa sabe quais vulnerabilidades críticas corrigir primeiro?
Em uma única semana de outubro, a Microsoft publicou mais de 1.400 correções em um só Patch Tuesday, uma falha crítica no PHP começou a ser explorada antes mesmo de ser divulgada e agentes de inteligência artificial quase autônomos invadiram mais de 100 sites corporativos. O recado para CISOs e conselhos é direto: nenhuma empresa […]
IA em cibersegurança: riscos, LGPD e como implementar com segurança
IA aplicada ao SOC, à proteção de identidades e à segurança de aplicações: riscos, controles e um roteiro de implementação para empresas. Quando uma empresa fala em inteligência artificial na cibersegurança, pode estar se referindo a duas frentes diferentes: usar IA para detectar e responder a ameaças e proteger os próprios sistemas de IA que […]
IA generativa nas empresas: cinco pontos de exposição que precisam entrar no radar da segurança
Por Ewerton Araújo | Time de Segurança da Informação da CG One A IA generativa já participa de processos corporativos reais. Ela resume documentos, apoia atendimentos, consulta bases internas e, por meio de agentes, pode executar ações em outros sistemas. Cada integração amplia o que a tecnologia consegue fazer. Também amplia o que precisa ser […]
Toda empresa tem uma regra de firewall que ninguém tem coragem de apagar
Quase toda empresa tem uma regra de firewall que foi criada há anos e às pressas, para resolver um problema urgente. Quem pediu as vezes já até saiu da empresa. Quem aprovou nem lembra do contexto. E hoje ninguém apaga, porque ninguém sabe o que quebra se apagar. O problema não é a regra. É […]
AlgoSec Horizon: a plataforma de conectividade segura de aplicações para ambientes híbridos
Conheça como o AlgoSec Horizon unifica a gestão de políticas de segurança, automatiza mudanças de firewall, amplia a visibilidade em ambientes híbridos e simplifica a governança de aplicações em uma única plataforma. Por que ter mais ferramentas de segurança não resolveu o problema? Às 22h de uma terça-feira, uma aplicação que atende cliente final para de responder. […]
Credenciais Comprometidas: Por que Ataques Baseados em Identidade Estão Crescendo?

No cenário atual da segurança cibernética, há um mantra que virou realidade em empresas de todos os tamanhos. Os atacantes não invadem mais os sistemas. Eles simplesmente fazem login. Com o trabalho híbrido já consolidado, a migração em massa para a nuvem e a TI descentralizada, o antigo perímetro mudou. Antes, ele era definido por […]
O que é CTEM e por que ele está mudando a forma de fazer segurança?

No cenário atual de cibersegurança, reagir a vulnerabilidades isoladas não é mais o suficiente. Com o surgimento de superfícies de ataque cada vez mais complexas, o Gartner introduziu o conceito de CTEM (Continuous Threat Exposure Management). Mas o que exatamente é essa sigla e por que ela se tornou a prioridade máxima para CISOs em […]